22 марта 2026 года протокол Revolv подвергся атаке, в результате которой было потеряно около $26.8 млн. Причиной стала компрометация облачной инфраструктуры проекта, что дало злоумышленнику доступ к системе управления ключами AWS (KMS). GetBlock AML Research детально разбирает атаку на проект Revolv.
Revolv использует гибридную модель: пользователи вносят обеспечение (например, $USDC), после чего внешняя система проверяет депозит и разрешает выпуск внутреннего токена USR. Атакующий сначала сделал несколько небольших реальных депозитов (примерно на сумму $100 000–200 000 в $USDC).
Затем, используя скомпрометированный доступ с особыми правами (так называемую «сервисную роль»), он вызвал функцию completeSwap() и вручную завысил количество получаемых токенов USR. В результате за две операции он получил 80 млн USR. Избыточный выпуск токенов привел к резкому падению их цены — с $1 до $0.03, после чего другие платформы начали приостанавливать операции с этим активом.
Как произошел взлом Revolv и доступ к AWS KMS
Для защиты своих ключей Revolv использовал сервис AWS KMS — облачную систему для управления криптографическими ключами.
Зачем используется AWS KMS и как работает управление ключами
Во-первых, это безопасность в масштабе: если платформа работает с тысячами пользователей, невозможно хранить ключи на отдельных физических устройствах — облачные решения позволяют управлять этим централизованно.
Во-вторых, контроль доступа: только определенные сервисы или сотрудники могут использовать ключи, причем действия можно ограничивать и проверять. Также важны аудит и соответствие требованиям: каждое использование ключа фиксируется, что критично для регулируемых компаний.
Дополнительно система обеспечивает резервное копирование и восстановление ключей, а также позволяет автоматически подписывать транзакции без ручного участия. Внутри этой системы находился ключ, который позволил злоумышленнику получить доступ к «сервисной роли». Это дало ему возможность:
- подписывать операции на выпуск любого количества токенов (контракт ограничивал минимум, но не максимум),
- создавать подписи, которые система считала легитимными,
- выпускать десятки миллионов токенов при минимальных реальных депозитах, используя функцию completeSwap().
Как прошла атака и выпуск токенов USR
| Адреса атакующего |
| 0x04A288a7789DD6Ade935361a4fB1Ec5db513caEd |
| 0x8ED8cF0C1c531C1b20848E78f1CB32fa5B99b81C |
| 0x6Db6006c38468CDc0fD7d1c251018b1B696232Ed |
| 0xb945eC1be1f42777F3AA7D683562800B4CDD3890 |
| 0x9FeeEAEc113E6d2DCD5ac997d5358eee41836e5f |
| Пострадавшие адреса |
| 0xa27a69Ae180e202fDe5D38189a3F24Fe24E55861 (контракт USR) |
| 0x15CAd41e6BdCaDc7121ce65080489C92CF6de398 (сервисный кошелек) |
Хронология атаки на Revolv
- 22 марта 2026, 01:50:59: Сначала злоумышленник создал запрос на обмен, внеся около 100 000 $USDC. Транзакция: 0x590b5c66df27b7f34cde721ca1b5f973ae047ffda370610491f694dade732c89
- 22 марта 2026, 02:21:35 Используя скомпрометированный доступ, он завершил этот запрос через функцию completeSwap() и получил 50 млн USR (за вычетом комиссии около 50 000). Транзакция: 0xfe37f25efd67d0a4da4afe48509b258df48757b97810b28ce4c649658dc33743
Примерно через два часа он повторил ту же схему — снова создал запрос и подтвердил его, получив еще 30 млн USR. Транзакция: 0x41b6b9376d174165cbd54ba576c8f6675ff966f17609a7b80d27d8652db1f18f.
Уязвимость в системе управления ключами
Основная причина инцидента — компрометация системы AWS KMS, где злоумышленник получил доступ к приватному ключу одного из служебных кошельков. Этот кошелек (0x15CAd41e6BdCaDc7121ce65080489C92CF6de398) ранее был наделен особыми правами («сервисной ролью»), что и позволило выполнять критические операции.
Куда были выведены средства после атаки
Один из кошельков атакующего (0x04A288a7789DD6Ade935361a4fB1Ec5db513caEd) получил 80 млн USR.
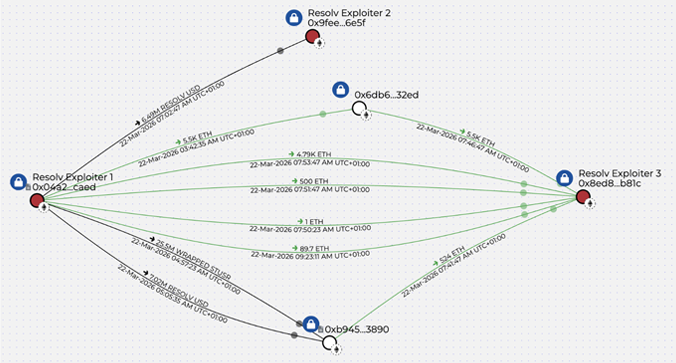
Схема движения похищенных средств. Визуализация: Certik
По состоянию на 27 марта:
- на одном адресе (0x04A288a7789DD6Ade935361a4fB1Ec5db513caEd) остается около 20.4 млн wstUSR (~$1.26 млн)
- на другом (0x8ed8cf0c1c531c1b20848e78f1cb32fa5b99b81c) — 11 408 $ETH (~$24.78 млн)
- еще один адрес (0x9FeeEAEc113E6d2DCD5ac997d5358eee41836e5f) хранит 12 млн wstUSR (~$742 тыс.) и 25.93 $ETH (~$56 тыс.)